

Texto de: Lucas Galdino
Introdução
Com o uso cada vez maior de containers e práticas como DevOps, garantir a segurança das aplicações ficou mais desafiador. Encontrar e corrigir falhas de segurança o quanto antes é essencial para evitar problemas mais sérios no futuro. É aí que entra o Trivy, uma ferramenta open source que facilita a vida de quem precisa identificar vulnerabilidades em imagens de container, códigos e arquivos de configuração.
O que é e para que serve.
O Trivy é uma ferramenta open source desenvolvida pela Aqua Security, voltada para a segurança da informação no contexto de ambientes DevOps e containers. Seu principal objetivo é realizar scans de vulnerabilidades de forma simples, rápida e eficaz em imagens de containers, repositórios de código, pacotes de software, arquivos de configuração (como Dockerfile e Kubernetes YAML) e sistemas de arquivos locais.
O Trivy é utilizado principalmente para:
- Escaneamento de Vulnerabilidades: detecta vulnerabilidades conhecidas (CVE - Common Vulnerabilities and Exposures) em pacotes de software presentes em imagens de container, como as baseadas em Alpine, Debian, Ubuntu, CentOS, entre outras.
- Verificação de IaC (Infrastructure as Code): analisa arquivos de infraestrutura como código, como Kubernetes YAML, Dockerfiles e arquivos Terraform, em busca de más configurações ou práticas inseguras.
- Detecção de Licenças: identifica as licenças associadas aos pacotes utilizados, auxiliando na gestão de conformidade com políticas de licenciamento de software.
- Escaneamento de repositórios de código-fonte: permite detectar vulnerabilidades diretamente em repositórios, analisando dependências de projetos em diversas linguagens, como Node.js, Python, Go, Java, entre outras.
Principais vantagens do Trivy:
- Fácil de usar: um único comando é suficiente para iniciar um escaneamento.
- Integração com CI/CD: pode ser facilmente integrado a pipelines de integração contínua, ajudando a garantir a segurança antes do deploy.
- Atualizações frequentes: base de dados de vulnerabilidades é mantida constantemente atualizada.
- Baixo consumo de recursos: não exige infraestrutura complexa para funcionar.
Instalação e uso
Por meio da página oficial do Trivy: https://trivy.dev/latest/getting-started/, é possível checar as diversas formas de se fazer a instalação da ferramenta. Existem instalações diretas no terminal do seu sistema, por meio do Docker, e temos também os binários disponíveis para quaisquer sistemas principais.
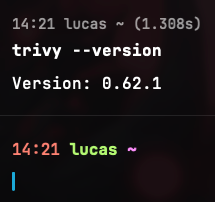
Uma vez feita a instalação, é possível fazer o teste no terminal com o comando “—version”:
Podemos fazer testes com a ferramenta das seguintes formas:
- Analisando um container Docker que está registrado no Docker Hub.
trivy image python:3.4-alpine 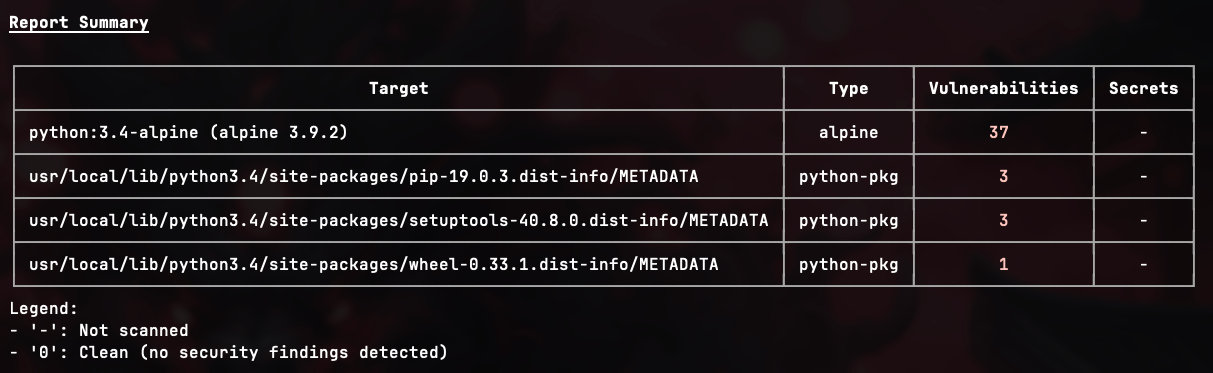
- Analisando um projeto localmente na sua máquina.
trivy fs --scanners vuln,secret,misconfig /caminho/para/projeto 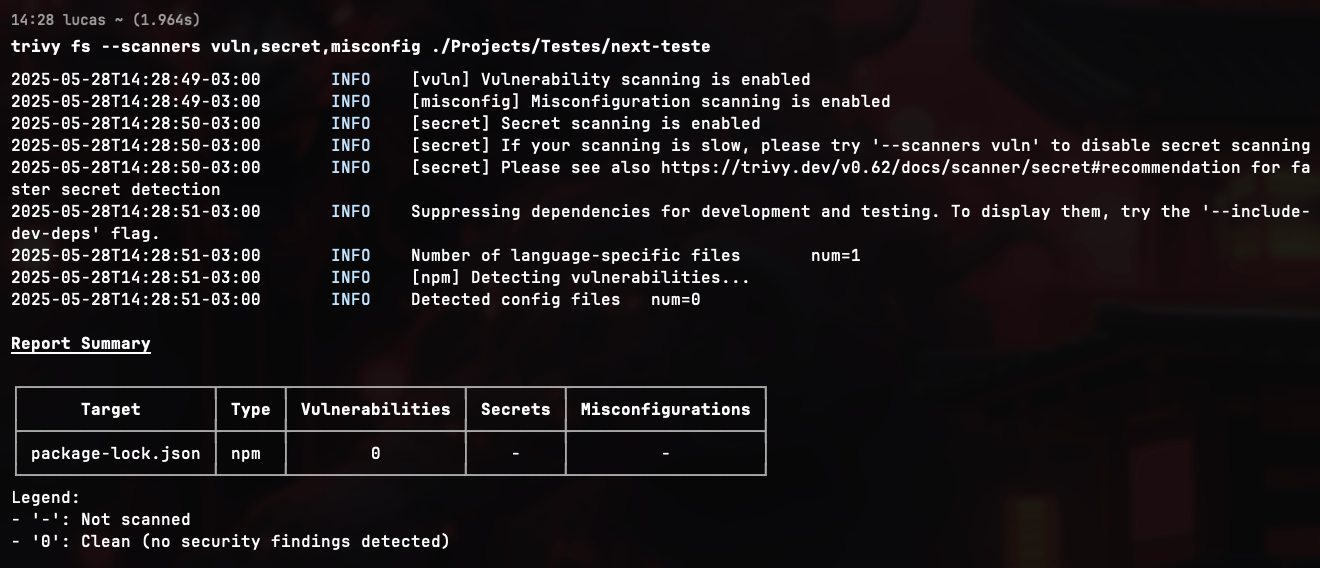
- Analisar repositório no GitHub;
trivy repo https://github.com/luc4sg4ld1n0/cod3r_flutter_calculator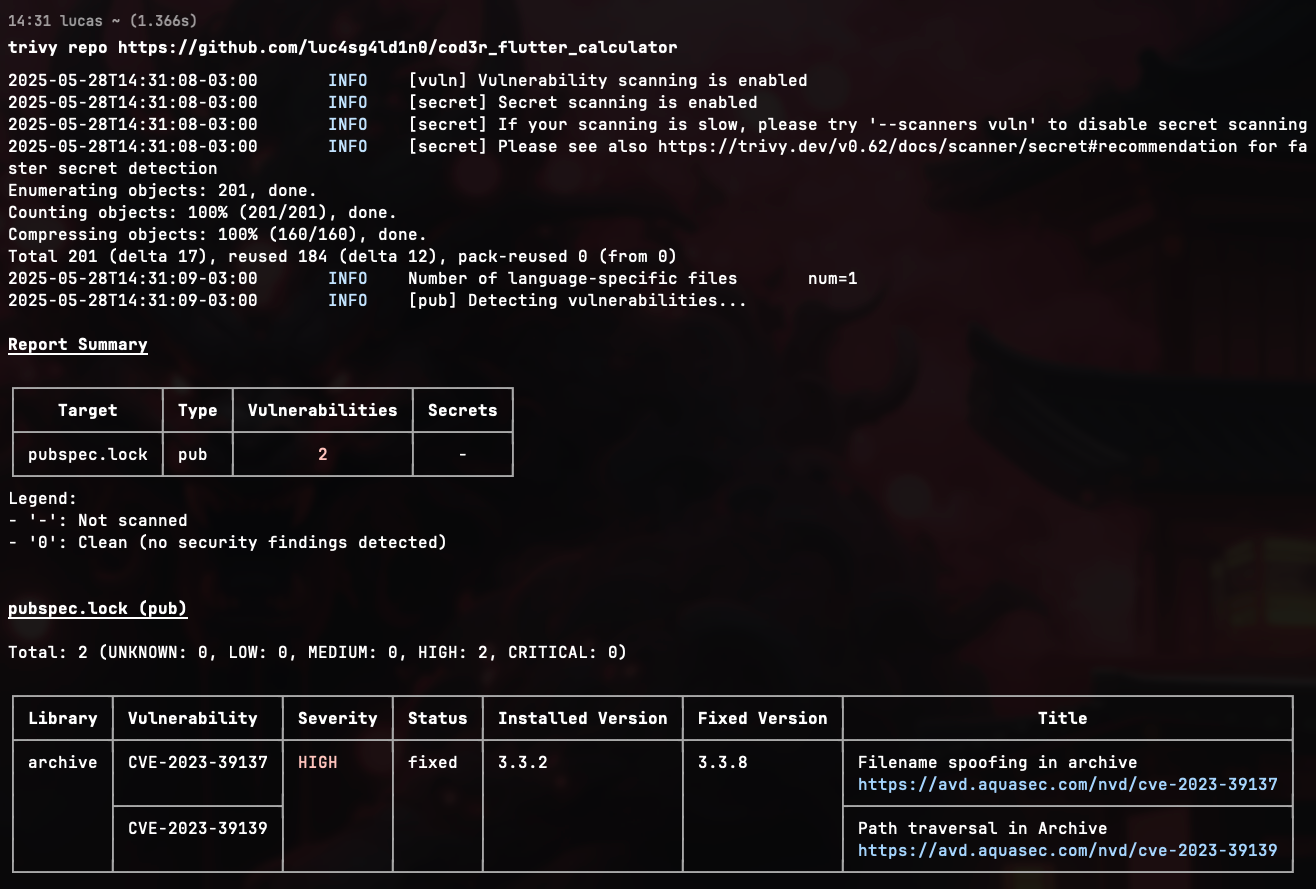
Conclusão
Em um cenário em que agilidade e segurança precisam andar juntas, o Trivy se destaca como uma ferramenta prática, eficiente e fácil de usar. Ele permite identificar vulnerabilidades e problemas de configuração desde o início do desenvolvimento, ajudando as equipes a entregarem aplicações mais seguras sem perder produtividade.
Seja em imagens de containers, códigos ou arquivos de infraestrutura como código, o Trivy oferece uma boa cobertura de segurança com um simples comando. E, por ser open source, ele ainda conta com uma comunidade ativa e atualizações constantes.
